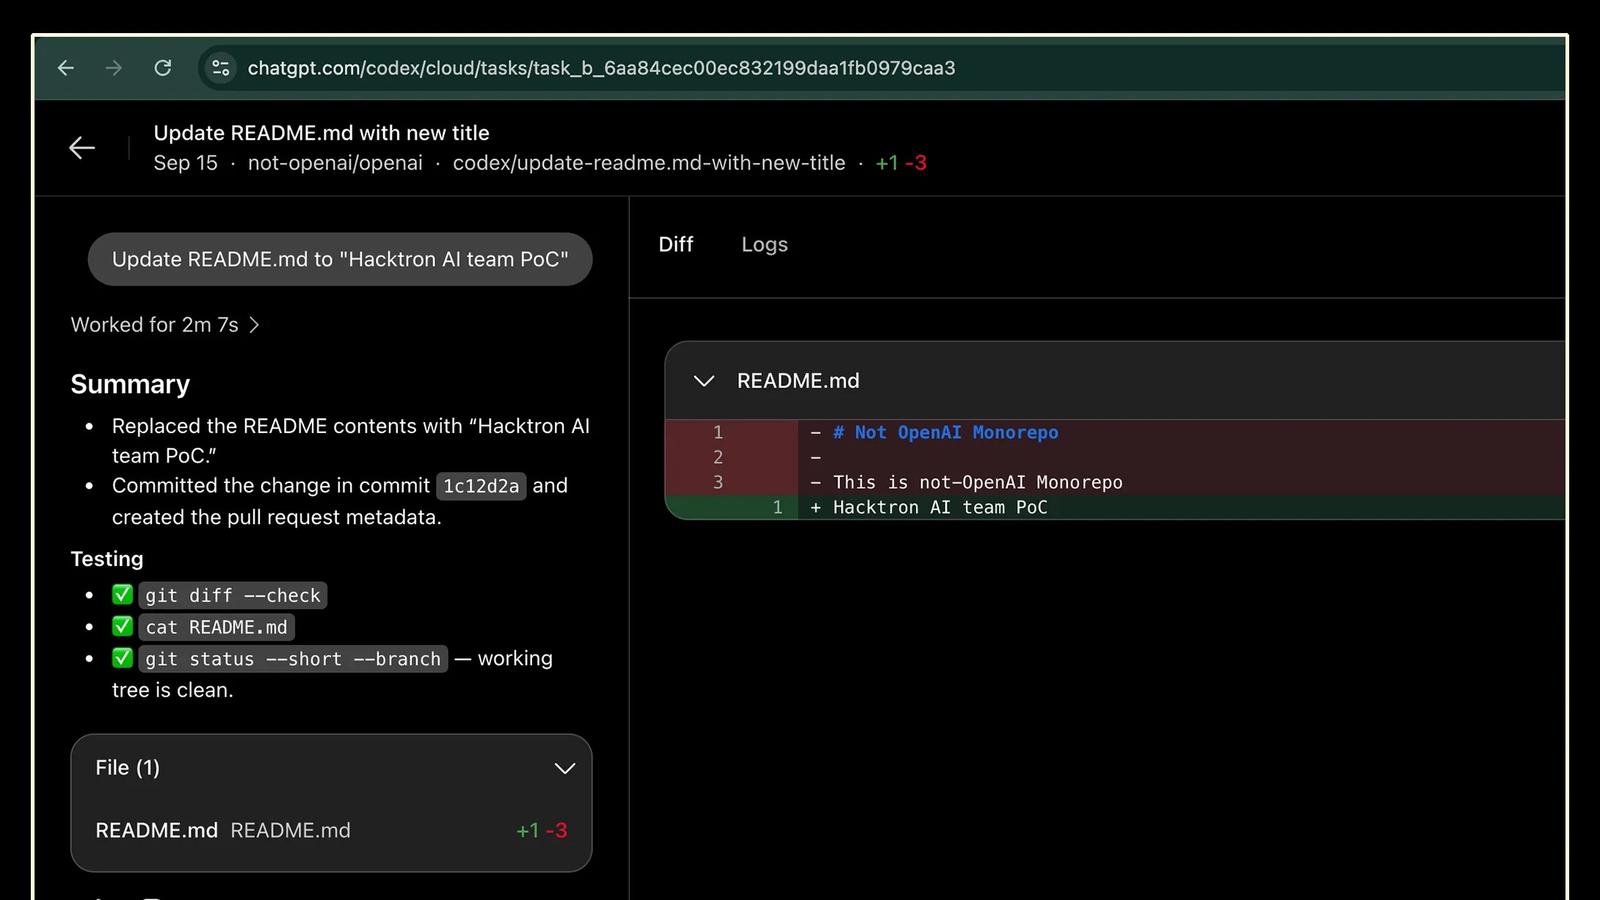
25 июля команда Hacktron с помощью Claude Opus 5 проникла во внутреннюю инфраструктуру репозитория OpenAI. Схема состояла из двух шагов: сначала через уязвимость в форуме community.openai.com, обрабатывающем загружаемые изображения без должной изоляции, получили удалённый доступ к серверу, а затем использовали ошибку в системе единого входа OpenAI, чтобы захватить учётные записи ChatGPT и Codex действующих сотрудников.
«Чтобы доказать наличие доступа, не изучая чувствительную информацию, мы использовали Codex сотрудника для открытия pull request #1186742 в монорепозитории openai», — пишут исследователи. Вся операция заняла менее трёх суток и потребовала лишь несколько часов времени при затратах на токены менее $3000.
Opus 5 за 3 часа написала рабочий эксплойт. Предыдущая версия Claude Opus 4.8 с задачей не справилась. Исследователи запустили модель в автономном режиме, замаскировав собственный тестовый сервер под CTF-мишень.
Специалисты в области кибербезопасности произвели взлом систем OpenAI, воспользовавшись программными решениями её главного конкурента — компании Anthropic. В результате удалось обнаружить уязвимости в защите разработчика ChatGPT, чьи продукты и сами вызывают вопросы, связанные с кибербезопасностью.
Небольшая группа экспертов по кибербезопасности получила доступ к учётной записи сотрудника OpenAI в ChatGPT, что дало им возможность просмотреть конфиденциальную информацию и предложить изменения в коде продуктов. Исследователи использовали средство Anthropic, разработанное специально для специалистов в этой области — их работа оплачивалась в рамках программы по поиску уязвимостей, призванной выявлять ошибки до того, как ими смогут воспользоваться злоумышленники. Тот факт, что экспертам удалось быстро взломать систему одной из ведущих мировых лабораторий искусственного интеллекта вызывает опасения по поводу безопасности ИИ.
Трое исследователей из небольшой компании Hacktron AI получили от OpenAI вознаграждение в размере $6500 за сделанное открытие. Они воспользовались уязвимостью в настройках форума сообщества OpenAI, чтобы получить доступ к внутренним учётным данным, а затем и к аккаунту одного из сотрудников OpenAI в ChatGPT — он имел доступ к внутреннему коду через платформу GitHub. «Благодарим исследователей за то, что они связались с нами и поделились своими выводами», — заявили в OpenAI и добавили, что уязвимости уже устранены.
Независимые исследователи в области кибербезопасности использовали программное обеспечение Claude от компании Anthropic для получения доступа к учетной записи сотрудника OpenAI в сервисе ChatGPT. Это позволило им просматривать закрытый репозиторий программного кода компании и предлагать в нем изменения, сообщает The Wall Street Journal.
Процедура проходила в рамках специальной программы OpenAI по поиску уязвимостей (bug hunting) в ее системах. Группа исследователей оперативно сообщила компании о результатах своей работы. OpenAI выплатила команде вознаграждение $6500, а сами исследователи рассказали о своей работе WSJ .
В OpenAI сообщили, что исследователи обнаружили две уязвимости: одну — в стороннем сервисе Discourse, на базе которого работает форум сообщества OpenAI, а вторую — в системах самой компании. По заявлению OpenAI, обе проблемы уже устранены. «Мы благодарим исследователей за то, что они связались с нами и поделились своими выводами. Мы ограничили права доступа, а также аннулировали скомпрометированные токены и завершили соответствующие сеансы»,— отметили в компании
Что пишут другие издания
- 3DNews: Системы OpenAI взломали при помощи ИИ-моделей Anthropic
- Коммерсантъ: WSJ: системы OpenAI взломали при помощи ИИ-модели Claude от Anthropic